Guide de suppression de virus et de logiciels malveillants, instructions de désinstallation.

DeskPilot Stealer
de Troie

DeskPilot Stealer

DeskPilot est un malware polyvalent qui combine les capacités d'un voleur d'informations avec celles d'un cheval de Troie d'accès à distance (RAT). Il enregistre les frappes au clavier, les titres des fenêtres actives et le contenu du presse-papiers, tout en offrant aux attaquants un contrôle à dis
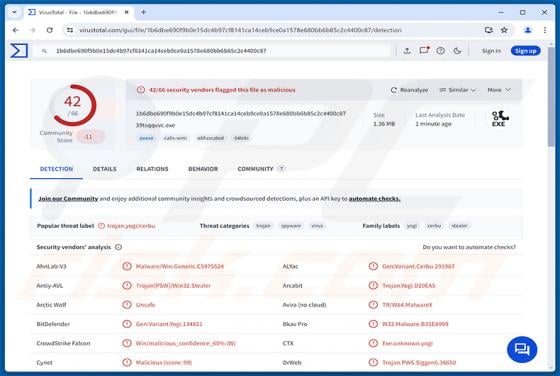
Traceguard - AI Web Security & Dev Agent extension malveillante
de Troie

Traceguard - AI Web Security & Dev Agent extension malveillante

Traceguard est une extension malveillante pour Google Chrome qui se présente comme « AI Web Security & Dev Agent ». Son véritable objectif est de manipuler les opérations bancaires en ligne. Notre équipe l'a classée comme une extension malveillante et un malware - elle redirige secrètement les

Logiciel malveillant xeffStealer
de Troie

Logiciel malveillant xeffStealer

xeffStealer est un malware polyvalent qui combine les capacités d'un voleur d'informations et d'un cheval de Troie d'accès à distance (RAT). Il est conçu pour collecter les identifiants de connexion et les données de session de dizaines d'applications, tout en offrant simultanément aux attaquants u

AoQin Ransomware
Ransomware

AoQin Ransomware

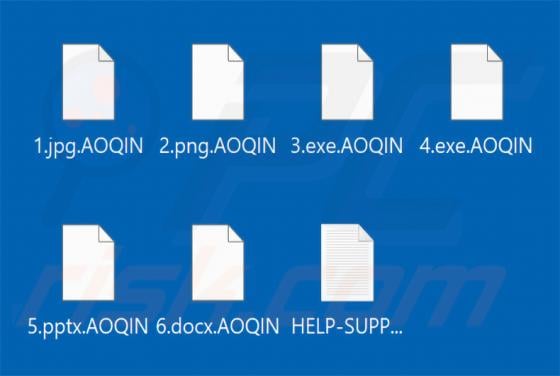
AoQin est un ransomware que nos chercheurs ont découvert en examinant de nouveaux échantillons soumis sur VirusTotal. Il verrouille les fichiers en les chiffrant, ajoute sa propre extension à leurs noms et laisse une demande de rançon exigeant que les victimes contactent les attaquants. Sur notre m

Dragonfly Shipping arnaque par e-mail
L'hameçonnage/arnaque

Dragonfly Shipping arnaque par e-mail

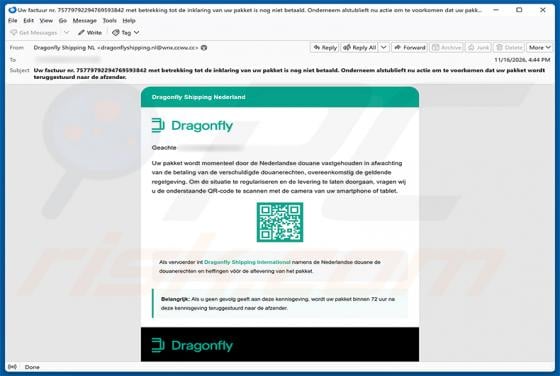
Nous avons examiné cet e-mail et déterminé qu'il s'agit d'une arnaque. Rédigé en néerlandais, il se fait passer pour un avis officiel de Dragonfly Shipping, affirmant que le colis du destinataire est retenu par les douanes néerlandaises dans l'attente du paiement des droits d'importation. Le messag

Payment Has Been Processed virus par e-mail
L'hameçonnage/arnaque

Payment Has Been Processed virus par e-mail

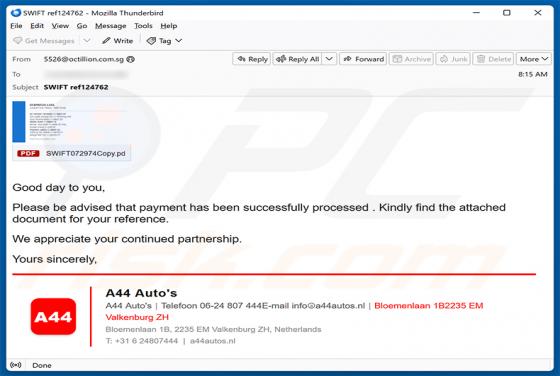
Notre équipe a examiné cet e-mail et a déterminé qu'il s'agit de malspam. Le message se fait passer pour une confirmation de paiement de A44 Auto's, un véritable concessionnaire automobile néerlandais, afin d'inciter les destinataires à ouvrir le fichier joint. Son véritable objectif est d'infecter

Publicités Swalnean.com
Notification Spam

Publicités Swalnean.com

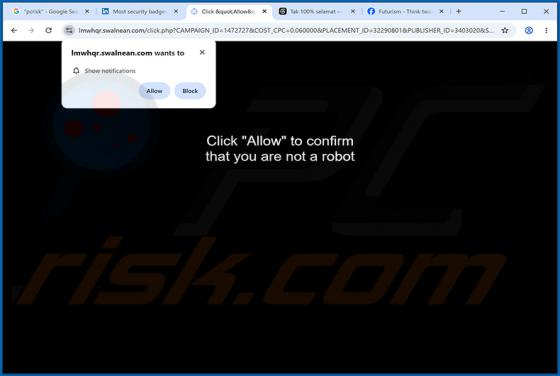
Notre analyse a révélé que swalnean[.]com est une page Web malveillante qui incite les visiteurs à autoriser les notifications du navigateur. Le site utilise une fausse invite de vérification humaine comme leurre, indiquant aux utilisateurs qu'ils doivent cliquer sur « Autoriser » pour confirmer qu

Dark Project Ransomware
L'hameçonnage/arnaque

Dark Project Ransomware

Dark Project est un ransomware qui chiffre les fichiers sur les systèmes compromis et exige un paiement en échange d'une clé de déchiffrement. Il fonctionne comme une menace de double extorsion : en plus de verrouiller les fichiers, il exfiltre des données sensibles de l'entreprise et menace de les

Black Lotus Ransomware
Ransomware

Black Lotus Ransomware

Black Lotus est un ransomware que notre équipe de recherche a identifié en examinant de nouveaux échantillons de malwares soumis à VirusTotal. Il chiffre les fichiers, ajoute une extension distinctive à leurs noms, dépose une note de rançon sous forme de fichier texte et modifie le fond d'écran du